Domain schöner-ausblick.de kaufen?
Wir ziehen mit dem Projekt
schöner-ausblick.de um.
Sind Sie am Kauf der Domain
schöner-ausblick.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schöner-ausblick.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Wie ist der Ausblick vom Aussichtsturm auf die umliegende Landschaft?
Der Ausblick vom Aussichtsturm ist atemberaubend und bietet eine Panoramaaussicht auf die gesamte umliegende Landschaft. Man kann weit über die Wälder, Berge und Seen schauen und die Schönheit der Natur genießen. Es lohnt sich definitiv, den Turm zu besteigen, um diese beeindruckende Aussicht zu erleben. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Malen nach Zahlen - Naturschauspiel RheinfallMalen nach Zahlen - Naturschauspiel Rheinfall , Schipper - Meisterklasse Triptychon; Malen nach Zahlen - Maltafel 50 x 80 cm mit Leinenstruktur. Malfertig vorgemischte Acrylfarben und Malpinsel in guter Qualität mit Kontrollblatt und Anleitung. Sprachen: D/GB/F/I/NL/RUS , > , Erscheinungsjahr: 20230201, Produktform: Spiele, Titel der Reihe: Malen nach Zahlen (Schipper)##, Fachschema: Non Books / Mal-Sets, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: NB/Malen/Zeichnen, Text Sprache: dut eng fre ger ita rus, UNSPSC: 32131000, Warenverzeichnis für die Außenhandelsstatistik: 32131000, Sender’s product category: NONBO, Verlag: Noris Spiele GmbH, Verlag: Noris Spiele GmbH, Verlag: Noris Spiele GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 3 Jahren geeignet. Altersempfehlung: 14+, Länge: 515, Breite: 417, Höhe: 51, Gewicht: 1646, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,43,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vogt, Edda: Investieren mit WeitblickInvestieren mit Weitblick , Das Finanzbuch fürs Leben Von der ersten Sparplan-Investition bis hin zu komplexen Anlagestrategien für größere Vermögen - dieser Finanzratgeber bietet praxisnahe Hilfestellungen für absolut jede Finanzlage und Lebensphase. Aufschlussreiche Fallbeispiele und motivierende Praxistipps helfen dabei, die ersten Einstiegshürden zu überwinden. Mit einer Prise Humor, praktischen Schritt-für-Schritt-Anleitungen für eine ausgewogene Asset-Allokation und lebensnahen Dos and Don'ts zur Geldanlage werden Leserinnen und Leser sicher durch jede Etappe ihrer persönlichen Investmentreise geführt und lernen die wichtigen Vokabeln und Prozesse der Finanzplanung kennen. Informative Videos zu den einzelnen Aspekten der Geldanlage helfen zusätzlich, das Gelernte in die Praxis umzusetzen. So steht Leserinnen und Lesern das Buch digital und analog als verlässlicher Begleiter in allen Fragen der Geldanlage und des Vermögensaufbaus zur Seite - und das ein Leben lang. Klar nach Lebensphasen und Anlageerfahrung strukturiert, profitieren von Anfängerinnen und Anfängern bis Fortgeschrittene uneingeschränkt alle vom umfangreichen Know-how der beiden Börsenexpertinnen und ihrem großen FinfluencerInnen-Netzwerk. , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, 2025, Erscheinungsjahr: 20250410, Titel der Reihe: Dein Erfolg##, Autoren: Vogt, Edda~Lindner, Fabienne, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, 2025, Seitenzahl/Blattzahl: 224, Keyword: Absicherung; Aktien; Aktienfonds; Altersvorsorge; Anleger; Broker; Buy-and-hold; Börse; Börsenfreundin; Depot; Diversifikation; Dividenden; ETFs; Finance; Finanzberatung; Finanzcoaching; Finanzen; Finanzplanung; Finanzratgeber; Finanzwissen; Fonds; Geld; Geld anlegen; Geldanlage; Grundlagen Finanzen; Index; Indexfonds; Investment; Kapital; Kapitalmarkt; MSCI World; Money Mindset; Nachhaltigkeit; Neo-Broker; Online-Broker; Portfolio; Privatanleger; Ratgeber Geldanlage; Rendite; Rente; Sparplan; Vermögen; Vermögensaufbau; Vermögensbildung; Wertpapier; Wohlstand; Zinsenzins; Zinseszinseffekt; finanzielle Unabhängigkeit; nachhaltige Geldanlage; wie wird man reich, Fachschema: Finanzmanagement~Management / Finanzmanagement~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Private wealth management~Onlinegeldanlage und Finanzen~Praktische Ratschläge: Life Hacks / Praktische Tipps~Persönliche Finanzen, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 148, Höhe: 21, Gewicht: 494, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Findet ihr die Aussicht von einem Aussichtsturm oder von einem Riesenrad schöner?
Das ist subjektiv und hängt von persönlichen Vorlieben ab. Ein Aussichtsturm bietet oft eine höhere und weiterreichende Aussicht, während ein Riesenrad eine einzigartige Perspektive und ein aufregendes Erlebnis bietet. Beide haben ihren eigenen Charme und können je nach Standort und Umgebung unterschiedliche Eindrücke vermitteln. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **

1. Welcher Ausblickspunkt in deiner Stadt bietet die beste Aussicht? 2. Hast du schon mal einen atemberaubenden Ausblickspunkt besucht, von dem aus man weit über die Landschaft blicken kann?
1. Der Fernsehturm in meiner Stadt bietet die beste Aussicht. 2. Ja, ich habe schon den Gipfel eines Berges besucht, von dem aus man weit über die Landschaft blicken kann. **
Wie hoch ist der Aussichtsturm und welche Aussicht bietet er?
Der Aussichtsturm ist 30 Meter hoch. Von der Plattform aus bietet er einen atemberaubenden Rundumblick über die gesamte Stadt und die umliegende Landschaft. Besonders bei gutem Wetter sind die Alpen in der Ferne sichtbar. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
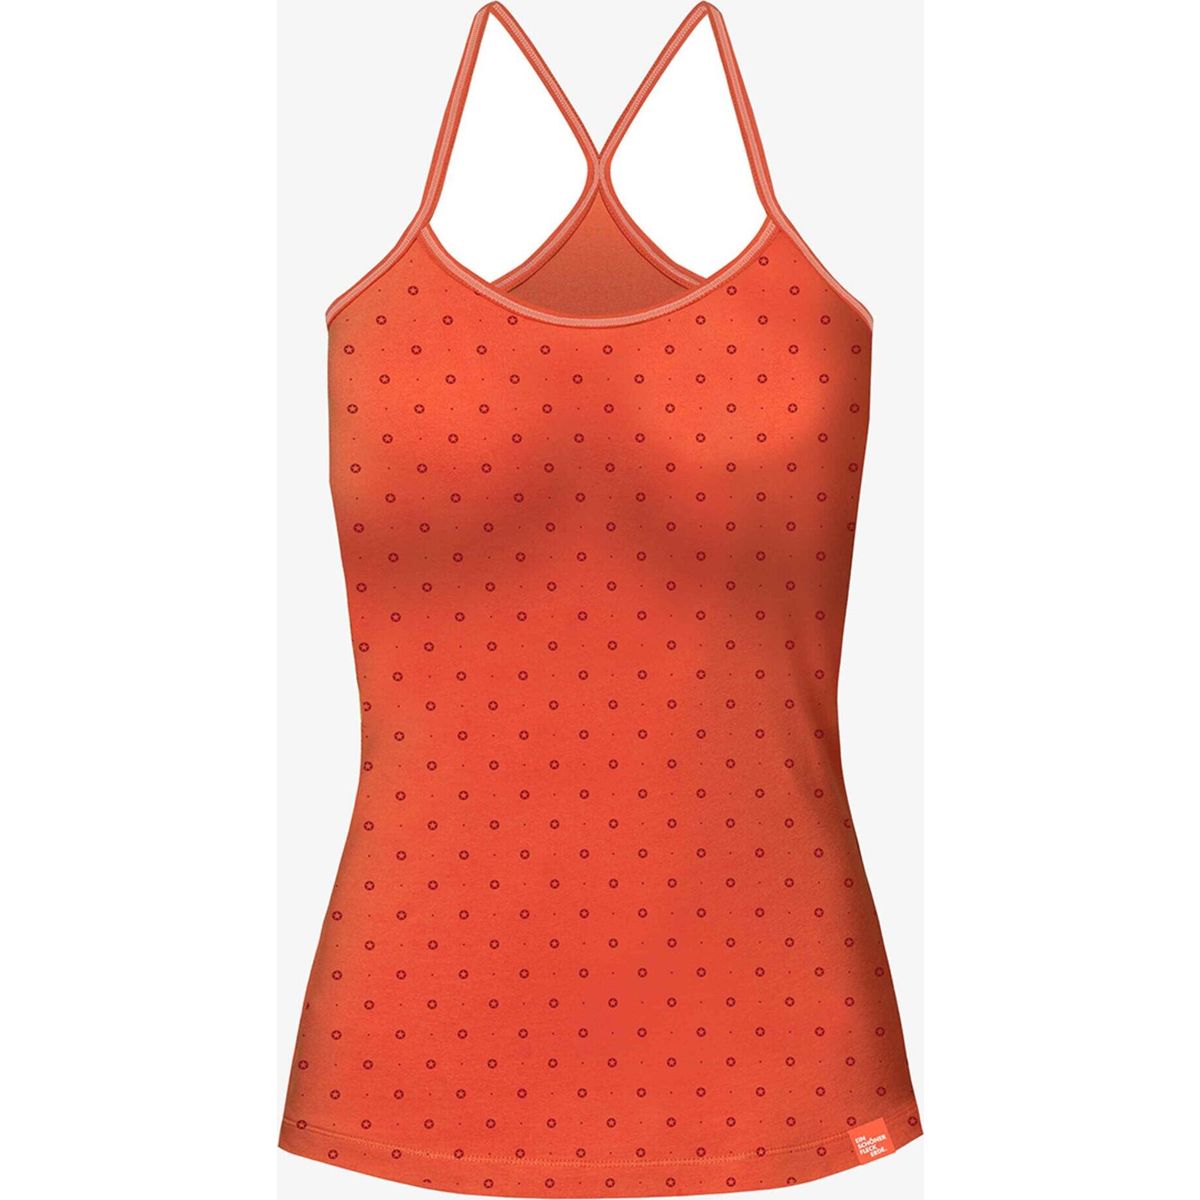
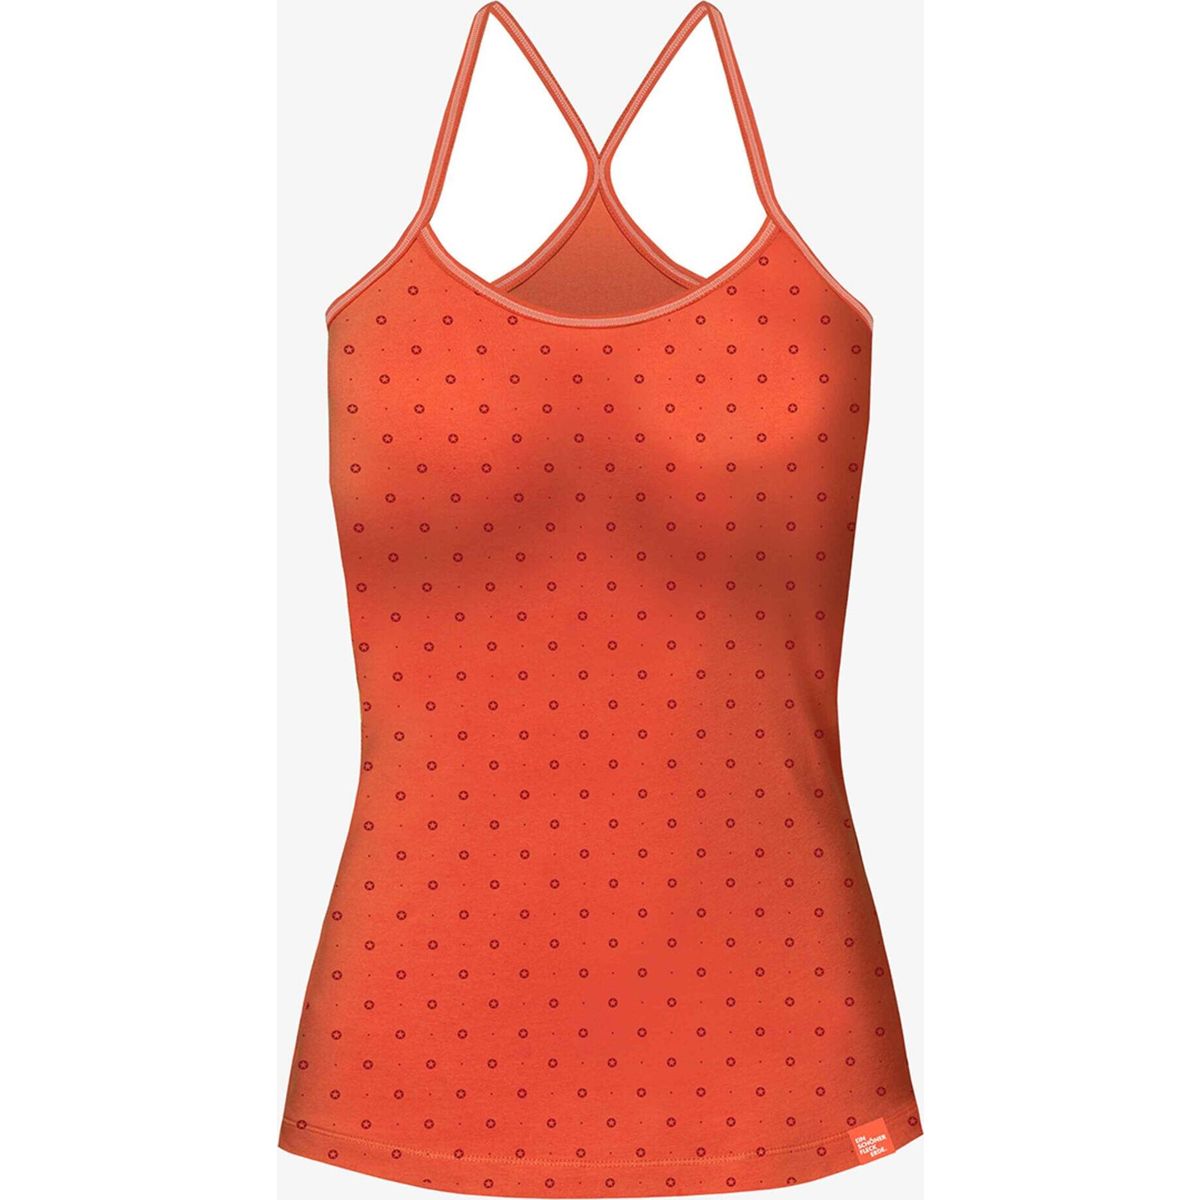
Ein schöner Fleck Erde Top Schöne Aussicht Rotorange rotorange 36 4766.49.36Das Top Schöne Aussicht Rotorange von Ein schöner Fleck Erde ist die perfekte Wahl für modische Frauen, die Wert auf Komfort und Stil legen. Hergestellt aus hochwertiger Wolle, bietet dieses leichte Top einen hohen Tragekomfort, der durch flache Nähte und einen körpernahen, taillierten Schnitt gewährleistet wird. Mit einer Materialstärke von 180 g/m² ist es sowohl als Unterhemd als auch als Basic-Top im Sommer ideal geeignet. Entworfen in Österreich und fair in der EU produziert, verbindet das Top Urbanität mit einem Hauch von Eleganz. Es eignet sich hervorragend für den Alltag und die Freizeit, wobei es sich sanft an die Haut anschmiegt und durch seinen Slim Fit Schnitt eine schmeichelhafte Silhouette betont. Kombiniere es mit passenden Höschen, um einen entzückenden Look zu kreieren, der sowohl im Büro als auch in der Freizeit überzeugt. Unser Model Isi zeigt mit einer Größe von 179 cm und der getragenen Größe 36, wie vielseitig und ansprechend dieses Top ist. Die sorgfältige Verarbeitung und die durchdachte Materialwahl machen es zu einem unverzichtbaren Bestandteil jeder Garderobe. Produktdetails Gemacht für: Damen Optimal für: Freizeit Alltag Gewicht: 80 g (in Größe M) Passform: Slim Materialeigenschaften: Dehnbare Materialien Besonders leichtgewichtig Materialstärke: 180 g/m² Features: GOTS zertifiziert Bio-Baumwolle kbA Verpackung aus Papier in Österreich entworfen fair made in EU Hoher Tragekomfort durch flache Nähte Körpernaher taillierter Schnitt Produktion in der EU Unser Model Isi ist 179 cm groß und trägt Größe 36 Materialien: 95 % Bio-Baumwolle, 5 % Elastan Eigenschaften: leichtes Material, integrierter UV_Schutz Pflegehinweise Maschinenwäsche bei 40° Druck nicht bügeln Gummi nicht bügeln42,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Malen nach Zahlen - Naturschauspiel RheinfallMalen nach Zahlen - Naturschauspiel Rheinfall , Schipper - Meisterklasse Triptychon; Malen nach Zahlen - Maltafel 50 x 80 cm mit Leinenstruktur. Malfertig vorgemischte Acrylfarben und Malpinsel in guter Qualität mit Kontrollblatt und Anleitung. Sprachen: D/GB/F/I/NL/RUS , > , Erscheinungsjahr: 20230201, Produktform: Spiele, Titel der Reihe: Malen nach Zahlen (Schipper)##, Fachschema: Non Books / Mal-Sets, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: NB/Malen/Zeichnen, Text Sprache: dut eng fre ger ita rus, UNSPSC: 32131000, Warenverzeichnis für die Außenhandelsstatistik: 32131000, Sender’s product category: NONBO, Verlag: Noris Spiele GmbH, Verlag: Noris Spiele GmbH, Verlag: Noris Spiele GmbH, Warnung vor Sicherheitsrisiken in der EU: Achtung! Nicht für Kinder unter 3 Jahren geeignet. Altersempfehlung: 14+, Länge: 515, Breite: 417, Höhe: 51, Gewicht: 1646, Produktform: Spiele, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,43,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Vogt, Edda: Investieren mit WeitblickInvestieren mit Weitblick , Das Finanzbuch fürs Leben Von der ersten Sparplan-Investition bis hin zu komplexen Anlagestrategien für größere Vermögen - dieser Finanzratgeber bietet praxisnahe Hilfestellungen für absolut jede Finanzlage und Lebensphase. Aufschlussreiche Fallbeispiele und motivierende Praxistipps helfen dabei, die ersten Einstiegshürden zu überwinden. Mit einer Prise Humor, praktischen Schritt-für-Schritt-Anleitungen für eine ausgewogene Asset-Allokation und lebensnahen Dos and Don'ts zur Geldanlage werden Leserinnen und Leser sicher durch jede Etappe ihrer persönlichen Investmentreise geführt und lernen die wichtigen Vokabeln und Prozesse der Finanzplanung kennen. Informative Videos zu den einzelnen Aspekten der Geldanlage helfen zusätzlich, das Gelernte in die Praxis umzusetzen. So steht Leserinnen und Lesern das Buch digital und analog als verlässlicher Begleiter in allen Fragen der Geldanlage und des Vermögensaufbaus zur Seite - und das ein Leben lang. Klar nach Lebensphasen und Anlageerfahrung strukturiert, profitieren von Anfängerinnen und Anfängern bis Fortgeschrittene uneingeschränkt alle vom umfangreichen Know-how der beiden Börsenexpertinnen und ihrem großen FinfluencerInnen-Netzwerk. , Querlenker & Kugelgelenke > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, 2025, Erscheinungsjahr: 20250410, Titel der Reihe: Dein Erfolg##, Autoren: Vogt, Edda~Lindner, Fabienne, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, 2025, Seitenzahl/Blattzahl: 224, Keyword: Absicherung; Aktien; Aktienfonds; Altersvorsorge; Anleger; Broker; Buy-and-hold; Börse; Börsenfreundin; Depot; Diversifikation; Dividenden; ETFs; Finance; Finanzberatung; Finanzcoaching; Finanzen; Finanzplanung; Finanzratgeber; Finanzwissen; Fonds; Geld; Geld anlegen; Geldanlage; Grundlagen Finanzen; Index; Indexfonds; Investment; Kapital; Kapitalmarkt; MSCI World; Money Mindset; Nachhaltigkeit; Neo-Broker; Online-Broker; Portfolio; Privatanleger; Ratgeber Geldanlage; Rendite; Rente; Sparplan; Vermögen; Vermögensaufbau; Vermögensbildung; Wertpapier; Wohlstand; Zinsenzins; Zinseszinseffekt; finanzielle Unabhängigkeit; nachhaltige Geldanlage; wie wird man reich, Fachschema: Finanzmanagement~Management / Finanzmanagement~Anlage (finanziell) - Geldanlage~Kapitalanlage, Fachkategorie: Private wealth management~Onlinegeldanlage und Finanzen~Praktische Ratschläge: Life Hacks / Praktische Tipps~Persönliche Finanzen, Warengruppe: HC/Wirtschaft/Wirtschaftsratgeber, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 148, Höhe: 21, Gewicht: 494, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Wie ist der Ausblick vom Aussichtsturm auf die umliegende Landschaft?
Der Ausblick vom Aussichtsturm ist atemberaubend und bietet eine Panoramaaussicht auf die gesamte umliegende Landschaft. Man kann weit über die Wälder, Berge und Seen schauen und die Schönheit der Natur genießen. Es lohnt sich definitiv, den Turm zu besteigen, um diese beeindruckende Aussicht zu erleben. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Findet ihr die Aussicht von einem Aussichtsturm oder von einem Riesenrad schöner?
Das ist subjektiv und hängt von persönlichen Vorlieben ab. Ein Aussichtsturm bietet oft eine höhere und weiterreichende Aussicht, während ein Riesenrad eine einzigartige Perspektive und ein aufregendes Erlebnis bietet. Beide haben ihren eigenen Charme und können je nach Standort und Umgebung unterschiedliche Eindrücke vermitteln. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ein schöner Fleck Erde Top Schöne Aussicht Rotorange rotorange 38 4766.49.38Das Top Schöne Aussicht Rotorange von Ein schöner Fleck Erde ist die perfekte Wahl für modische Frauen, die Wert auf Komfort und Stil legen. Hergestellt aus hochwertiger Wolle, bietet dieses leichte Top einen hohen Tragekomfort, der durch flache Nähte und einen körpernahen, taillierten Schnitt gewährleistet wird. Mit einer Materialstärke von 180 g/m² ist es sowohl als Unterhemd als auch als Basic-Top im Sommer ideal geeignet. Entworfen in Österreich und fair in der EU produziert, verbindet das Top Urbanität mit einem Hauch von Eleganz. Es eignet sich hervorragend für den Alltag und die Freizeit, wobei es sich sanft an die Haut anschmiegt und durch seinen Slim Fit Schnitt eine schmeichelhafte Silhouette betont. Kombiniere es mit passenden Höschen, um einen entzückenden Look zu kreieren, der sowohl im Büro als auch in der Freizeit überzeugt. Unser Model Isi zeigt mit einer Größe von 179 cm und der getragenen Größe 36, wie vielseitig und ansprechend dieses Top ist. Die sorgfältige Verarbeitung und die durchdachte Materialwahl machen es zu einem unverzichtbaren Bestandteil jeder Garderobe. Produktdetails Gemacht für: Damen Optimal für: Freizeit Alltag Gewicht: 80 g (in Größe M) Passform: Slim Materialeigenschaften: Dehnbare Materialien Besonders leichtgewichtig Materialstärke: 180 g/m² Features: GOTS zertifiziert Bio-Baumwolle kbA Verpackung aus Papier in Österreich entworfen fair made in EU Hoher Tragekomfort durch flache Nähte Körpernaher taillierter Schnitt Produktion in der EU Unser Model Isi ist 179 cm groß und trägt Größe 36 Materialien: 95 % Bio-Baumwolle, 5 % Elastan Eigenschaften: leichtes Material, integrierter UV_Schutz Pflegehinweise Maschinenwäsche bei 40° Druck nicht bügeln Gummi nicht bügeln42,90 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
1. Welcher Ausblickspunkt in deiner Stadt bietet die beste Aussicht? 2. Hast du schon mal einen atemberaubenden Ausblickspunkt besucht, von dem aus man weit über die Landschaft blicken kann?
1. Der Fernsehturm in meiner Stadt bietet die beste Aussicht. 2. Ja, ich habe schon den Gipfel eines Berges besucht, von dem aus man weit über die Landschaft blicken kann. **
-
Wie hoch ist der Aussichtsturm und welche Aussicht bietet er?
Der Aussichtsturm ist 30 Meter hoch. Von der Plattform aus bietet er einen atemberaubenden Rundumblick über die gesamte Stadt und die umliegende Landschaft. Besonders bei gutem Wetter sind die Alpen in der Ferne sichtbar. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.